分类: APP上架

APP上架相关知识图谱

  • APP 备案特征信息填写参考规范

    一、APP 特征信息

    特征信息名词说明
    (安卓 Android)包名APP 包名是一个应用程序的唯一标识符。包名通常以反向域名的形式定义,例如:com.tencent.myapp。
    (苹果 IOS)Bundle IDBundle ID 是 IOS 应用程序的唯一标识符,它类似于 Android 应用程序的包名。它由一串由点分隔的字符串组成,例如:com.tencent.cloudtest。
    (鸿蒙系统 HarmonyOS)应用或元服务包名APP 包名是 HarmonyOS 应用程序的唯一标识符,例如:com.tencent.myapp。
    平台公钥平台公钥是一种加密算法中的公钥,用于保护数据的安全性。在移动应用程序中,平台公钥通常用于验证应用程序的数字签名,以确保应用程序的完整性和真实性。APP 特征信息中的平台公钥,以10进制或16进制形式填写。
    签名 MD5 值签名 MD5 值是指应用程序在发布到应用商店之前,由开发者使用签名证书对应用程序进行数字签名后所得到的 MD5 值。APP 特征信息中的 MD5 值,指的是 APP 证书的数字指纹值。安卓版 APP:请填写证书的 MD5 值(以16进制形式填写)。苹果版 APP:请填写证书的 SHA-1 值(以16进制形式填写)。鸿蒙版 APP:请填写证书的指纹值(以16进制形式填写)。

    二、IOS 系统获取 Bundle ID、平台公钥、签名 MD5 值的指引

    1. 获取 Bundle ID:使用 APP 对应的 IOS 开发者账号登录 Developer 控制台,找到下图标识符(英文),单击进入 Certificates,Identifiers&Profiles 页面。


    2. 在 Certificates,Identifiers&Profiles 页面,单击 Identifiers,其中 IDENTIFIER 列对应的就是 Bundle ID。如下图所示:


    3. 获取公钥与签名 SHA1 值:在计划资源中,单击证书(英文),进入 Certificates 页面。


    4. 在 Certificates 页面,可查看证书详情,并下载 APP 对应的证书。


    5. 通过查看证书详细信息,可获取公钥和签名 SHA1 值。IOS 的 APP 公钥,如下图所示:


    说明:

    若公共密钥未完整显示,可以先单击省略号,如果仍然未能完整显示出来,请复制省略号前面显示出的数据进行填写。

    6. IOS 的 APP签名 MD5 值(SHA-1),如下图所示:


    三、安卓系统获取包名、平台公钥、签名 MD5 值的指引

    Windows 平台

    公钥和 MD5 值可以通过安卓开发工具、Keytool、Jadx-GUI 等多种工具获取,本文以 jadx-gui 为例。

    1. 下载 jadx-gui 工具 ,单击此处 下载 jadx-gui 工具。


    2. 下载完成后,解压压缩包,双击 jadx-gui-1.4.7.exe 运行。


    3. 运行后,在页面左上方单击文件 > 打开文件,打开 APK 包。


    4. 打开 APK 包后,找到并单击 AndroidManifest.xml,查看 APP 包名。


    5. 打开 APK 包后,找到并单击 APK signature,查看平台公钥和签名 MD5 值。


    macOS 平台

    1. 打开终端,运行如下命令安装 jadx。

    brew install jadx

    2. 安装完成后,在终端运行如下命令打开 jadx。

    jadx-gui

    3. 运行后,单击Open file,打开 APK 包。


    4. 打开 APK 包后,找到并单击 Resources,找到并单击 AndroidManifest.xml,查看 APP 包名。


    5. 打开 APK 包后,找到并单击 APK signature,查看平台公钥和签名 MD5 值。


    四、鸿蒙应用或元服务获取 APP 特征信息(HarmonyOS)

    1. 使用 APP 对应的鸿蒙应用开发者账号登录 AppGallery Connect,并选择我的项目。


    2. 在我的项目页面,选择需要查询特征信息的应用项目。


    3. 获取APP 包名:

    进入对应的应用项目后,在应用栏下的包名即为所需要的 APP 包名。


    4. 获取公钥和 MD5 值:

    4.1 单击我的项目 > 用户与访问进入用户与访问页面。


    4.2 在用户与访问页面中,单击左侧证书管理,并下载需要备案鸿蒙应用开发者证书。


    4.3 下载应用开发者证书后,用文本编辑器(如记事本、VSCode),编辑证书,根据下图删除证书链部分并保存。


    4.4 删除后如下图所示:


    4.5 打开已保存的证书。

    4.5.1 单击详细信息 > 公钥,获取 APP 的公钥信息,如下图所示:


    4.5.2 单击详细信息 > 指纹,获取 APP 的签名 MD5 值信息,如下图所示:

    注意:

    这里的指纹是 SHA1 指纹,可以通过它作为 MD5 值去备案。


    文章引用来源:https://cloud.tencent.com/document/product/243/97789

  • 苹果开发者关联封号扫盲贴

    什么是关联封号
    开发者账号因为种种原因被封后,苹果官方为了防止开发者再次“作恶”,通过技术手段识别开发者是否通过重新开设账号继续上架产品,一旦识别到和原先封号的账号有关联,就会再次将新开设的账号查封,这个机制一般我们就叫关联封号。

    苹果通过什么方式判断账号是关联的
    关联手段有很多,包括但不限于:

    申请、登陆账号或测试所用的硬件设备(手机、电脑、笔记本)
    网络环境(IP段等)
    重新请求上架app的特征(代码,文件,请求域名)
    苹果账号(登陆了老账号)
    会员付费的信用卡
    开发者收款的银行卡
    app转移
    是不是一旦关联上,就一定会封号
    不一定。有一些不明显的关联,让苹果无法“确信”开发者是同一个人,可能一时半会儿不会被关联,但是风险一直存在,切勿冒险。

    如何防止苹果关联到原来的网络环境
    方法有很多,购买移动网卡,或手机热点等方式都是可以的,或者去公共的网络环境(咖啡厅等)。

    如果银行卡还是本人的,但是换一张卡可以吗
    虽然换了卡,但是银行卡还是本人的话,依然存在关联风险。最好是换个个体,比如亲人的。

    代码混淆可以规避代码关联吗
    可以,但不稳定。因为苹果的混淆识别一直在进步。

    如果知道我一个账号可能被关联了,但是我不更新它,账号会被封吗
    有可能不会。因为苹果关联的触发时机一般是在开发者提交应用审核的时候,所以如果开发者不提交应用审核,大部分时候苹果不会主动去审查关联和封号。

    我可以通过买二手手机和笔记本作为新申请的开发测试设备吗
    可以。风险较低,当然了,存在一个可能性就是买的二手设备已经被关联,但是一般这种情况概率较低,除非你找开发者买设备。

    通过号商买账号可靠吗
    任何号商卖的账号都存在风险,不管这个号商宣称自己有多安全。但是如果别无选择,也可以一试。

    如果被关联封号了,开新号上新产品有什么建议吗
    最重要的建议就是不要作死,以下注意事项可以作为参考。

    把新号当做一个全新的账号来养,杜绝和老号的关联。
    新产品的网络请求域名最好改换。
    新号登陆及关联的设备必须是全新的。
    新号登陆及相关网络环境也应该是全新的,最简单的做法是买一个移动网卡当专用环境。
    新号保持不乱更新的习惯,不然容易压低权重。

  • 苹果开发者账户被封原因汇总及应对方案

    苹果开发者账户被封原因汇总及应对方案

    苹果个人开发者账号现在需求很大,但由于企业签的掉签频率越来越高,超级签系统也越来越普及,超级签系统从原理上来说,是不存在掉签问题的。只会出现超级签上的个人开发者账号被封禁,从而导致账号上的 APP 下架。 

    2020年以来,苹果审核严格的问题依旧没有缓解,而近期很多iOS开发者账号提交ipa上架审核时,会遇到直接被苹果返回账号被调查的信息,且没有具体APP原因。

    以下为帐户被调查的邮件译文:

    你好
    我们无法继续此应用的审核,因为您的Apple开发者计划帐户目前正在接受调查,因为其未遵循App Store审核指南的“开发人员行为准则”。

    可能导致调查的常见做法包括但不限于:

    1、 不准确地描述应用程序或服务

    2、误导性应用内容

    3、参与不真实的评级和评论操作

    4、提供误导性的客户支持响应

    5、在解决方案中心提供误导性回复

    6、从事误导性采购或诱饵开关计划

    7、在应用内部或外部参与其他不诚实或欺诈活动

    在我们的调查过程中,我们不会审核您提交的任何应用。 完成调查后,我们将通过解决方案中心通知您。

    我们目前不要求您提供任何其他信息,也不会分享任何其他详细信息。 我们感您在调查期间继续保持耐心。

    最好的祝福

    近期对此也进行了相关的调查,并整理了一些大家比较关心的问题,罗列了以下几点情况:
    1、为什么会账号会调查?

    答:可能提交的APP是代码相似,市场上有很多类似App,认为马甲包,或者APP本身有违规,也是因为苹果机器审核越来越严格的原因,比较容易触发!

    2、账号调查了会持续多久?

    答:时间不确定,被调查多数在一个月内出结果,也有几个月的。如果调查没问题,也可能直接给通过APP审核

    3、账号被调查了怎么办?

    答:调查期间,不要操作,申诉和加急都无效,只能等待出结果。在被调查阶段,无论如何提交都是统一回复的,回复你账号被调查,一直到出现2个结果,账号调查才结束。

    1)直接过审;

    2)被拒绝,有明确拒绝条款;

    4.一个App被调查了,会影响同账号下的其他App吗?

    答:被调查邮件里虽然说不会审核,但是其实是针对这一个App的,其他 App 项目还是可以提交正常审核了。同一个APP就不要换账号,或者删除再重新提交审核了,等调查结束在操作,调查完可能直接给通过。

    5.把被调查的App转移到另一个开发者账号重新提交,会有问题吗?

    答:因为是针对App的调查,所以转移App大概率无效,并且可能会被判定重复提交。另外,不建议把正在审核的App删除,很有可能被苹果认为是恶意隐瞒,直接导致封号。

    6.此次调查是机审还是人审?

    答:基本确定是机审,且是查重审核。因为从整个事件来看,是在清理灰色地带的应用。可能你的各个App的功能完全不同,但很多基础功能都是复用统一代码模块,这样确实会节省很多成本,但现在看很大概率会被误判为重复应用。

    7. 正常通过调查之后,App会有啥影响,会被列为重点审核对象吗?

    答:目前来看没啥影响,甚至可能已被标记为安全对象,审核异常顺利。

    通过以上几点,有上架需求的小伙伴可以根据自己的情况做一些相应的调整,避免一些不必要的麻烦。

    今天就为大家解答一下,个人开发者账号被封禁的原因和解决方案,希望给大家在今后的App Store上架提供一些帮助。

    几个账号被封禁的主要原因,请作为参考哦~

    1.以同一身份申请多个账户

    由于现在的开发者账号被大量滥用,苹果的审核越来越严格,申请一个开发者账号已经不那么容易了,很多开发者会去淘宝购买,但淘宝的产品良莠不齐,很大一部分账号因为一个人的信息可能会申请注册多个账户,所以这些账户中有一个人因为违规操作被苹果屏蔽后,很有可能会连带屏蔽使用这个人的信息注册的其他账户。即使你是开发者账户,直接屏蔽也没错。所以,如果你手上的账号是从淘宝上购买的,很可能会被无故屏蔽。没什么好惊讶的。恭喜你,账号被罚诛九族了。

    2.上架的APP与苹果的自有APP存在竞争关系

    同行见面,让人眼红。你的APP在苹果商场和苹果软件竞争,抢别人的工作,苹果一定会给你添麻烦的,毕竟大家都知道苹果那么不讲理。

    3.应用涉嫌违规内容

    苹果的检测机制是有名而严格的,所以据说一旦发现某个账号发布了违规的APP,一定会采取相关措施。其中,最直接的方法是大家要严格规范自己账号发布的APP。企业账号必须小心签署来历不明的APP,避免因违规被苹果屏蔽,真的很吃亏。

    4.产品存在重大bug或安全漏洞

    苹果非常重视安全问题,这是众所周知的。如果你的账户发布的APP有严重的错误,并且长时间没有解决,或者有重大的安全问题的话,有很大的概率会被屏蔽。

    5.企业账号签署的APP过多

    现在有很多开发者持有企业开发者账号,用一个账户做企业签名,结果,这个账户签了成千上万个APP。这么大的数据,苹果一定会检测到。如果苹果注意到你,恭喜你。 你离被屏蔽不远了。如果还有其他账号问题,可以通过百度“一休苹果企业签名”在线提问,高效快捷。

    本人作为从业人员,在刚从业的时候也出现过因为重大bug导致应用下架的情况,所以各位同学上线app的时候,一定要做好测试。还是那句话应用平稳的运营才是王道。 

    ①下面汇总一些平时在操作账号时可能存在的一些问题

     提包被封 (检查出违规) 或者被调查  

    制作账号时候的 VS 卡被检测出关联了,还有就是 mac 地址被调查了,然后就是制作的手机号被标记,这种都会导致个人账号被调查,被封号! 

     账号的 IP 地址被关联,苹果自从 19 年 6 月份开始就积极的开展双重认证操作,此操作会记录你登录账号的 ip,如果同一个 ip 登录账号过多,会被标记

     mac 地址和手机号,同一个手机号如果绑定超过 5 个及以上的账号会有一定的风险,同一台电脑也是,如果同一个手机号和同一台电脑如果上传违规的 app,或者 app 被下架也会被标记 

     再就是超级签名机制, 如果一个账号的 hoc 满了 100 后,还不断的调用写入 udid 接口的话,会触发苹果的检测机制 

     ②针对以上问题,我们在操作账户是应该注意以下几点:

     更换 IP 地址也就是常用的 vpn 

     更换 mac 地址,也就是常见的虚拟机 

    买号请用一卡一号的,别使用黑卡,也就是常见的黑号  

    还有 vs 卡要多注意,自己申请的时候,一个 vs 卡最好不要超过 8 个账号(现在多用支付宝来购买会员,注意同一支付宝账号不要重复多次去申请)  

    如何防止苹果企业开发者账号被封禁?

    1.请不要向APP广场公开企业签名后的APP。苹果开发该机制的初衷是为了方便企业内部测试,而不是防止上架App Store的APP公开或公开 使用企业帐户签名的APP只能用于安装企业内部员工,不能公开下载。

    2 .不公开APP的安装链接,只在企业内部安装使用。企业签名后的APP在安装时会泄露企业开发者账号的相关信息,被别有用心的人发现的话很有可能会被举报,如果无论如何都想公开APP的安装链接,请记住设置下载密码;

    3 .请勿随意导入和导出p12证书文件和配置文件,最好换成负责人专用机。频繁地导入导出会被判断为机械操作或批量操作,有可能引起苹果的注意。

    4 .自己的开发者账号绝对不能外借。开发者账户只能用于个人,不能出借或转售。如果出借被苹果发现,这也不符合苹果的规则,可能会屏蔽账号。

    5 .请勿将p12证书文件和配置文件上载到第三方打包平台。存在信息泄露风险的同时,还可能会被他人窃取证书,导致不必要的损失。

    6 .测试最好在企业内网进行。如果需要连接到互联网,请注意不要让网络环境发生太大变化。否则,网络环境太差也可能引起苹果的检查。

    7 .使用苹果企业开发者账号时尽量不要签署此类违规,因为苹果可以检测到违规类型的APP。否则,如果被发现就封禁企业开发者账号,得不偿失。以上是使用苹果企业开发者账号时的小技巧。

    总而言之,最重要的是苹果个人开发者账号的来源一定要正规,其次就是一些操作细节上的问题了,都是比较容易避免的

  • IOS/安卓应用APP备案获取App特征信息填写指导

    IOS/安卓应用APP备案获取App特征信息填写指导

    进行阿里云App备案服务申请时,您需要填写App的相关特征信息。本文为您介绍安卓平台、iOS平台App特征信息的获取方法。

    基础概念

    概念解释
    包名(安卓应用标识符)APK包名是Android应用程序的唯一标识符。例:com.alibaba.aliyun。
    Bundle ID(iOS应用标识符)Bundle ID是iOS应用程序的唯一标识符。例:com.aliyun.beian.app。
    数字证书数字证书是一个经权威授权机构数字签名,包含公开密钥的拥有者信息以及公开密钥的文件,是由权威机构颁发的可信凭证。
    数字签名数字签名采用非对称密钥生成算法,会生成一对密钥:私钥和公钥。发送方使用私钥加密摘要来进行签名,接收方必须使用对应的公钥才能进行解密。
    数字摘要数字摘要又称数字指纹,是使用Hash函数将待加密明文转化得到的一串固定长度密文。常见的摘要算法有 MD5、SHA-1、SHA-256等。

    安卓应用获取App特征信息指导

    包名、公钥和签名MD5获取方式有多种,本文以使用JadxGUI工具获取为例。

    1. 下载JadxGUI工具:下载安装完成后,使用此工具打开apk包。
    2. 公钥与签名MD5值获取:查找文件APK signature中模数(公钥)和MD5签名。image.png
    3. 包名获取:查找资源文件下AndroidManifest.xml中的package属性对应信息。

    iOS应用获取App特征信息指导

    1. 访问https://developer.apple.com/cn/,使用App对应的iOS开发者账号登录。
    2. Bundle ID获取:在计划资源中查看标识符,其中IDENTIFIER列对应的就是Bundle ID。image.pngimage.png
    3. 公钥与签名SHA1值获取:在计划资源中查看证书,进入证书后,下载对应App证书。通过查看详细信息,获取公钥(公共密钥)和签名SHA1值(SHA-1)。image.pngimage.png
      • 公钥(公共密钥)image.png说明如果公共密钥显示不完整,您可先单击省略号,如果省略号仍然打不开或不显示,直接复制公共密钥省略号前面显示出的数据进行填写即可。
      • 签名SHA1值(SHA-1)

    参考链接:https://help.aliyun.com/zh/icp-filing/fill-in-app-feature-information

    https://pmself.com/3085.html

  • uniapp app获取keystore等一系列常用数据(APP备案签名和公钥)

    uniapp app获取keystore等一系列常用数据(APP备案签名和公钥)

    一、获取安卓证书keystore的SHA1和SHA256值 参数上面引用链接

     window +r : 
    $ cmd   
    $ D: 进入D盘
    $ keytool -genkey -alias testalias -keyalg RSA -keysize 2048 -validity 36500 -keystore 项目名称.keystore
    
    //生成的证书文件在D盘 
    
    //根据步骤完成后,进入keystore所在的盘执行命令:
    $ keytool -list -v -keystore tongcheng.keystore 可以获取到SHA1信息
    
    二、获取自有证书签名

    进入https://open.weixin.qq.com/ 下载Gen_Signature_Android.apk(顶部导航栏 ‘资源中心’->’资源下载’->’Android资源下载’->’签名生成工具’->安装到手机 输入项目包名即可获取到)

    三、apk加固后重新签名

      //例:
     $ jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore ef6ec3ae22023aadd9d0b228cfdb30491.keystore baiding.apk __uni__7cf1dkdf
    
    //下面是chatGpT的回答 对照起来很容易明白 成功会提醒jar 已签名 这时候这个apk已经重新签名好了:
    
    // jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore your_keystore_name.keystore your_apk_file.apk your_alias_name  替换 "your_keystore_name"、"your_apk_file.apk" 和 "your_alias_name" 为你自己的密钥库名称(证书文件)、APK文件名称和别名。
     
    //让输入密钥库短语 就是证书(XXX.keystore)的密钥
    

    四 、获取证书公钥

    window+ R
    $ cmd
    // 打开cmd,进入到证书所在目录 (例:如果在D盘 输入: D: 回车 然后cd D:\Code\new-work (直接复制文件路径) )
    // your_alias 换成 证书别名,your_keystore.keystore 改成自己的证书文件名
    $ keytool -export -alias your_alias -file certificate.cer -keystore your_keystore.keystore
    //输入密钥库口令(密钥),会显示 存储在文件 <certificate.cer> 中的证书  就在证书所在的文件夹内  找到双击根据流程 一直下一步,安装好 点击详细信息 就能看见 公钥 点击显示并复制即可
    
    五、获取apk的MD5

    win+ R 输入cmd 进入命令行
    $ certutil -hashfile xxx/xxx.apk MD5 
    // 即可获取到md5值  例如: certutil -hashfile D:\Code/白社区.apk MD5 (直接复制apk所在文件路径)
    

    文中的$ 符号代表这是句命令 给刚接触的同学提醒一下,别问 问就是曾经的弯路

    作者:viwei
    链接:https://www.jianshu.com/p/d4e0f14fdc0f
    来源:简书


    发现上面的始终搞不定UNIAPP的公钥,经过小编多次试验,如何所示是可以行的经验:

    Windows 平台

    公钥和 MD5 值可以通过安卓开发工具、Keytool、Jadx-GUI 等多种工具获取,本文以 jadx-gui 为例。

    1,下载 jadx-gui 工具 , 点击此处 下载 jadx-gui 工具。

    2,下载完成后,解压压缩包,双击 jadx-gui-1.4.7.exe 运行。
    3,查看

    其他相关内容请见:APP 备案公钥、签名、MD5获取方法及获取中遇到的问题和解决方法

    https://pmself.com/3677.html IOS/安卓应用APP备案获取App特征信息填写指导

  • APP 备案公钥、签名、MD5获取方法及获取中遇到的问题和解决方法

    https://pmself.com/3085.html 参考这个页面,编者按!

    一、IOS 系统获取 Bundle ID、平台公钥、签名 MD5 值的指引

    获取 Bundle ID:使用 APP 对应的 IOS 开发者账号登录 Developer 控制台,找到下图标识符(英文),单击进入 Certificates,IdentifiersProfiles 页面。

    在 Certificates,Identifiers&Profiles 页面,单击 Identifiers,其中 IDENTIFIER 列对应的就是 Bundle ID。如下图所示:

    获取公钥与签名 SHA1 值:在计划资源中,单击证书(英文),进入 Certificates 页面。

    在 Certificates 页面,可查看证书详情,并下载 APP 对应的证书。

    通过查看证书详细信息,可获取公钥和签名 SHA1 值。IOS 的 APP 公钥,如下图所示:

    若公共密钥未完整显示,可以先单击省略号,如果仍然未能完整显示出来,请复制省略号前面显示出的数据进行填写。

    IOS 的 APP签名 MD5 值(SHA-1),如下图所示:

    二、安卓系统获取包名、平台公钥、签名 MD5 值的指引

    Windows 平台

    公钥和 MD5 值可以通过安卓开发工具、Keytool、Jadx-GUI 等多种工具获取,本文以 jadx-gui 为例。

    下载 jadx-gui 工具 , 点击此处 下载 jadx-gui 工具。

    下载完成后,解压压缩包,双击 jadx-gui-1.4.7.exe 运行。

    运行后,在页面左上方单击文件 ,打开文件,打开 APK 包。

    打开 APK 包后,找到并单击 AndroidManifest.xml,查看 APP 包名。

    打开 APK 包后,找到并单击 APK signature,查看平台公钥和签名 MD5 值。

    macOS 平台

    打开终端,运行如下命令安装 jadx。
    brew install jadx
    错误zsh: command not found: brew解决方法

    执行命令:

    /bin/zsh -c “$(curl -fsSL https://gitee.com/cunkai/HomebrewCN/raw/master/Homebrew.sh)”
    1.

    安装完成后,在终端运行如下命令打开 jadx。
    jadx-gui
    报错:

    The operation couldn’t be completed. Unable to locate a Java Runtime.
    Please visit http://www.java.com for information on installing Java.
    1.
    2.
    首先检查自己电脑是否已经安装了JDK环境。打开终端执行java -version指令:

    mac@Macmini ~ % java -version
    The operation couldn’t be completed. Unable to locate a Java Runtime.
    Please visit http://www.java.com for information on installing Java.
    1.
    2.
    3.
    可以看到我们是没有安装JDK环境。

    官网下载合适的JDK版本。

    Oracle官网: https://www.oracle.com/java/technologies/downloads/

    我这里是M1芯片的Mac,选择的是Arm 64 DMG Installer。如果是Intel芯片的Mac,选择x64 Compressed Archive。
    各位可以根据自己需要以及电脑配置选择合适的版本。

    下载成功之后,双击进行安装。

    打开终端执行java -version指令,检查是否安装成功

    mac@Macmini ~ % java -version
    java version “19.0.1” 2022-10-18
    Java(TM) SE Runtime Environment (build 19.0.1+10-21)
    Java HotSpot(TM) 64-Bit Server VM (build 19.0.1+10-21, mixed mode, sharing)
    1.
    2.
    3.
    4.
    再报错:ERROR: JAVA_HOME is set to an invalid directory: @@HOMEBREW_JAVA@@Please set the JAVA_HOME variable in your environment to match the

    location of your Java installation.

    命令行:open .bash_profile

    在文件中配置java环境

    export JAVA_HOME=/Library/Java/JavaVirtualMachines/jdk1.8.0_151.jdk/Contents/Home

    使 bash_profile 生效,命令行:source ~/.bash_profile

    再次命令行:jadx-gui

    1. 运行后,单击Open file,打开 APK 包。

    3.1 打开 APK 包后,找到并单击 Resources,找到并单击 AndroidManifest.xml,查看 APP 包名。

    3.2 打开 APK 包后,找到并单击 APK signature,查看平台公钥和签名 MD5 值。

    APP 备案公钥、签名、MD5获取方法及获取中遇到的问题和解决方法
    https://blog.51cto.com/u_13888825/7554487

  • 开发者必看:APP《安全评估报告》详细填写攻略示范

    开发者必看:APP《安全评估报告》详细填写攻略示范

    自2018年以来,各大应用市场要求社交类APP提供《安全评估报告》,没有提供该项材料的开发者可能面临着应用被下架或者限制外显等惩罚,那么《安全评估报告》该怎么写?陆卡为您解答。

    • 什么是“安全评估报告”

    2018 年 11 月 15 日,网信办发布了《具有舆论属性或社会动员能力的互联网信息服务安全评估规定》,规定中提出了规定:“针对具有舆论属性或社会动员能力的互联网信息服务的主体,都需要提供一份《安全评估报告》。”

    简单来说,无论是网站、App、小程序、公众号、博客等,都需要提交《安全评估报告》。

    • 报告评估的注册

    官方地址https://www.beian.gov.cn

    选择评估报告登录,然后注册帐号

    注册登录后提示开办主体选择,点确定进入后选择“单位”即可。

    照实填写相关资料,注意负责人信息必须填写法人的信息,否则会审核被拒

    完成之后提交审核,审核的速度还是非常快的,通常 10 分钟左右就会短信通知审核完成,接下来就可以进行《安全评估报告》的填写

    主体审核通过后,左侧菜单变为两个“安全评估报告”与“安全风险管理”

    • 安全评估报告的填写

    进入安全评估报告界面,一共分为 4 步:“提示说明”、“提交信息”、“报告生成”、“提交报告”。

    1. 提示说明,点击确认
    2. 提交信息,在这一步中,需要根据规定填写相关信息,“红星”为必填信息,首先需要填写的是“服务信息”
    3. 服务名称: 填写app的名字,假如app叫淘宝,可以填写“淘宝APP”,一般这个与软著的名字一样。
    4. 功能名称: 一句话概括下这个app的功能
    5. 功能描述: 对功能的进一步描述,至少简要概括下app的几个大模块的功能。
    6. 服务类型:APP
    7. 访问/下载地址:不一定要是应用市场的名字,可以是你们app官网下载地址
    8. 运营团队名称:写下团队名字
    9. 评估情形:具有舆论属性或社会动员能力的信息服务上线,或者信息服务增设相关功能;
    10. 评估方法:自评估

    然后需要填写“主要内容”,这部分相对复杂,一共需要填写 7 大内容,主要都是一些安全管理、隐私防护等方面的内容,每条限制 450 字,而且需要用书面、规范语言回答。

    (1)安全管理负责人、信息审核人员及安全管理机构设立情况。

    这里要写安全管理小组的具体成员的姓名、职位、联系电话

    例:安全管理负责人由技术经理xx负责(联系电话xxxx);信息审核人员由运营经理xx(联系电话xxx)、运营主管xx(联系电话xxx)负责;设有安全运维小组由技术经理xx负责,成员另有运维工程师xxx(联系电话xxx)、开发工程师xx(联系电话xx)。

    (2)用户真实身份核验及注册信息留存措施。

    例:所有用户均必须使用手机号码进行账号注册,确保了用户身份的真实性。系统会记录用户注册事件中的手机号码、IP、mac地址、端口、设备ID、时间戳等信息。 注册信息包括用户的昵称、性别、头像,这些信息会在数据库永久留存。

    (3)对用户账号、操作时间、操作类型、网络源地址和目标地址、网络源端口、客户端硬件特征等日志信息,以及用户发布信息记录的留存措施。

    例:app内用户发帖必须登录,并且会记录用户的发帖时间、发帖内容。用户评论和发布的信息永久保存数据库,后台可以对用户发布的不合规信息进行手动屏蔽,手动屏蔽仅仅是用户前端不可见记录仍然保留在数据库中。系统会永久记录用户订单、发帖评论的业务事件及时间,用户的web网络访问日志会留存半年以上。

    (4)对用户账号和通讯群组名称、昵称、简介、备注、标识,信息发布、转发、评论和通讯群组等服务功能中违法有害信息的防范处置和有关记录保存措施。

    按app相关功能实际情况填写,如果不符合要求后面审核的时候应该会给你们提出整改意见,到时候把相关的功能开发出来再提审。

    例:app内部没有通讯群组功能,也不存在私信功能。用户只能在模块中发帖以及评论帖子。发帖功能有为用户提供举报入口,举报后后台会进行标记,运营后台可以进行处理。信息审核人员可以手动屏蔽违规信息及评论,违规帐号可手动禁言或拉黑帐号。所有发帖及评论信息永久保存。

    (5)个人信息保护以及防范违法有害信息传播扩散、社会动员功能失控风险的技术措施。

    这个问题主要是用户与用户之间的隐私保护措施,以及证明你有屏蔽及处理不当言论的措施和方法。

    例:针对个人信息保护,用户只能查看他人的头像及用户昵称,不能查看其它用户的性别、生日、手机号等个人信息。 针对有害信息和社会动员功能失控风险,发帖和评论如果包含敏感词内容会被系统替换成*号进行屏蔽;发布成功后,如果发现还有违规内容,普通用户可以进行举报,后台管理员可以对内容进行屏蔽并留存。管理员还可以对违规用户进行禁言,限制违规用户发布内容及评论。严重违规的用户,可以直接封号处理。

    (6)建立投诉、举报制度,公布投诉、举报方式等信息,及时受理并处理有关投诉和举报的情况。

    例:支持举报用户的发帖,举报时会上传举报的内容,发布内容的用户,举报理由。在后台,管理员可以查看举报的具体信息,可以屏蔽违规内容,对用户进行禁言操作。用户也可在app–我的–xx–xxx 模块选择通过联系在线客服或拨打电话的形式进行举报反馈。

    (7)建立为监管部门和执法部门依法履职提供技术、数据支持和协助的工作机制的情况。

    例:在后台管理系统中提供了网警查询资料管理功能,相关部门在必要时可直接登录帐号检查相关问题。如有需要,我们将积极响应并配合相关部门工作。

    请务必确保填写的信息真实!当前产品做不到的功能或控制不要写,被拒后及时根据整改要求去完善相应的功能。

    信息填写完成后单击“下一步”按钮,进入“报告生成”页面。

    3.“报告生成”

    点击“下载”,下载格式为 PDF 的报告文件,然后点击下一步。

    4.“提交报告”

    下载的 PDF 文件,需要打印出来,公司法人签字,并加盖法人章与公司公章(若是第三方评估则写上第三方名称)。然后拍照上传到电脑,转为 PDF 格式后上传到网站,最后点击“完成”。

    至此,《安全评估报告》的提交流程就结束了,报告审核通过后,会在后台显示“已公示”。此时就可以将报告进行拍照、或截图,然后根据各应用市场的规定,上传到应用市场的版权证明处或特殊资质上传处(各平台名称规则不一,请已邮件为准)。

    • 安全风险处理

    当然,如果有开发者的 App 已经被查出未开展安全评估,被判断为“具有风险隐患”的话,则需要进行如下操作:

    1、点击左侧的“利用安全风险处理”,勾选需要处理的产品,然后点击“详情”,重复上述提交《安全评估报告》的操作即可。

    2、进行风险申诉,申诉原因写上“对于产品存在风险提出异议,建议主管单位再次核查!”

    以上就是有关于《安全评估报告》的相关内容,还有疑问欢迎留言陆卡~

  • APP电子软著申请 ,软件的主要功能、用途和技术特点

    APP电子软著申请 ,软件的主要功能、用途和技术特点

    对软件进行介绍性描述,简短明确闻述软件的主要功能、用途和技术特点。1、应明确介绍软件的主要功能,介绍中语法通顺、标点符号正确介绍的主要功能应和软件名称有关联性,应和提交文档中的主要功能一致:2、技术特点应和代码有关联性:3、不能含有危害国家安全、低俗、情色等非法内容: 4、若其中包含了软件全、简称和版本号,应与软件基本信息、文档和代码中的内容保持一致。

    软件的主要功能、用途和技术特点如下:
    一、主要功能:知识分享和起名
    1、首页(分类知识,搜索,动态和专题知识,能对信息进行评论,收藏,分享操作);
    2、信息(分类信息);
    3、商城;
    4、指南(用户帮助信息);
    5、我的:登录注册,个人信息编辑,VIP会员,动态,关注和粉丝,邀请码,签到等。
    二、主要用途:生活知识方面学习和应用工具
    三、技术特点:功能强大,操作简便,安全性高,权限管理机制完善
    1、高效的前端技术框架:采用VUE.js前端框架;2、合理的分权管理机制;3、高效的信息管理机制;4、良好的用户体验;5、多重数据安全保护

  • 易版权APP电子软著申请使用文档和源码要求

    易版权APP电子软著申请使用文档和源码要求

    源码文档 *


    请上传小于30M的源码文档(pdf格式)
    * 应用软件源程序提交注意事项及相关规范
    源码文档需提交PDF格式的文件,软件源程序代码由前、后各连续30页组成。软件源程序多于60页的需要提交连续的前30及后30页,前30页和后30页应是各自连续的。
    1、源程序的第1页应当是程序或一个功能模块的开头,源程序的第60页应当是程序或一个功能模块的结尾,不满60页的需全部提供;
    2、源程序每页应该≥50行,并标明页码;
    3、编写源程序的语言应和申请表填写的语言保持一致;
    4、源程序应和文档中介绍的主要功能存在关联性;
    5、源程序编写内容中出现的署名或版权声明以及任何与权利归属有关的内容,著作权人名称应与申请的著作权人保持一致;
    6、源程序中出现著作权人成立之前的创建或修改时间的,申请人应该确认是否存在前期开发行为,如有,需提交《前期开发说明》;
    7、源程序中尽量不要出现软件开发完成之后的日期;(出现软件完成日期之后的创建或修改时间的,如果只是纠错性的修改、适应性的调整,不造成软件的功能或性能发生重大变化而发生软件版本升级的,是正常合理的。)
    8、源程序中出现他人的自由软件/开源软件的版权声明或相关许可证(License)信息的,且申请人认可源代码中含有他人的自由软件/开源软件源代码的情况,申请人需要提供相关的书面说明;
    9、源程序如果有页眉,页面的软件名称、版本号与申请信息及其他申请材料中的软件名称、版本号应当一致;
    10、源程序中的软件名称应与申请信息中的软件全称或简称一致,版本号也应该保持一致;
    11、源程序如果有文件名,应和申请的软件名称或权利人保持一致,文件名可不填。
    12、源程序中不能含有危害国家安全、低俗、情色等非法内容。

    软件文档 *

    请上传小于30M的软件文档(pdf格式)
    * 应用软件文档提交注意事项及相关规范
    文档指软件的使用说明书或者设计说明书(选择其一提交),需提交PDF格式。一般应提交10-60页,整个文档不到60页的应提交全部,超过60页时,提交前、后各连续的30页,文档应图文并茂,语句通顺,每页应≥30行(有图除外)。
    1、软件使用说明书主要内容要求:从打开软件起开始截取软件的主要功能界面图,截图应带有主界面,不可截部分图,依次为主界面展示、界面的跳转,主要功能模块依次介绍,主要功能都应介绍。截图应截取完整的软件界面,且图片清晰可辨,需有详细的文字介绍,介绍其主要功能如何使用,上一个界面是通过什么操作跳转至下一个界面的;
    2、软件设计说明书主要内容要求:应包含软件的基本处理流程、程序系统的组织结构、功能模块划分、接口和数据结构设计等主要设计内容;
    3、文档应和源程序存在一定的关联性;
    4、文档中截图不能含有他人的商标,如使用他人商标,应提交《商标使用授权书》;
    5、截图界面需和申请表中填写的硬件环境、软件环境相匹配;
    6、文档中不能出现重复截图;
    7、文档页眉(如果有)的软件名称、版本号与申请表单及其他申请材料中的软件名称、版本号应当一致;
    8、文档内容(包括文字、截图等)中的软件名称应与申请表单中的软件全称或简称一致,版本号也应该保持一致;
    9、文档中出现的署名或版权声明以及任何与权利归属有关的内容,著作权人名称应与申请表单中一致;
    10、文档应标明页码;
    11、文档的文件名应和申请的软件名称或权利人保持一致,文件名可不填;
    12、文档中不能含有危害国家安全、低俗、情色等非法内容。

  • iOS金融类APP常见被拒绝原因分析及解决

    iOS金融类APP常见被拒绝原因分析及解决

    对于监管敏感的行业和应用,苹果应用商店的审核更为苛刻,接下来深圳APP开发公司【红鸟网络】分析了金融类APP被AppStore审核拒绝的常见愿意以及解决方法。

    我们首先要知道,苹果审核团队(App Store Review)依据的审核标准有2个,一个是《App Store 审核指南》,一个是《苹果开发者计划许可协议》。苹果2017年开始,苹果对APP的审核越来越严格,同时审核依据越来越紧跟国内的政策走,比如国家对金融监管越来越严,金融类应用的审核开始收紧;比如今年国家对金融监管和v*n监管收紧,大量v*n类应用被下线。

    对于金融类APP,常见的APP审核被拒原因有一下几类:没有贷款资质被拒、不诚信或欺诈被拒、应用完整性被拒、准确的元数据被拒、最低功能要求被拒、垃圾应用被拒。

    一、没有贷款资质被拒

    被拒理由

    应用的开发商名称和公司名称与应用或应用元数据中的金融机构不匹配,违反了《苹果开发者计划许可协议》你的应用必须在反应“金融机构名称”的开发商名称和公司名称下发布。如果你代表客户开发了这些应用程序,请建议你的客户将你加入他们的苹果开发者账户。

    被拒原因分析

    1.app的公司主体,没有提供金融服务的资质;

    2.金融类app只能在app公司主体的开发者账号上传,不能在个人或委托公司的开发者账号上传;

    3.app名称没有反映公司品牌;

    4.app名称与公司名称不对应,未产生品牌归属及关联性;

    应对方式

    1、证明你的公司,有提供金融服务的资质。

    如果app确实是提供的金融服务,app的公司主体有提供金融服务的资质,可将资金证明(如营业执照)发给苹果审核团队。

    如果app是提供的金融服务,但是没有相关资质,需要将app放在有资质的公司主体的账号下提交。

    如果app不是提供金融服务,但苹果误以为是金融服务,可向苹果解释业务模式,并提供相关证明,比如p2p模式,比如助贷模式。

    2、如果是个人开发者账号提交的应用,将个人开发者账号升级为企业开发者账号后,再提交;

    3、如果是其他开发者账号(比如外包)替你开发,按照苹果要求走,将其他开发账号添加到你的苹果开发者账号下(在“用户和职能-添加iTunes Connect用户”操作);

    4、修改app名称,让app名称和公司品牌有关联。如公司是“马上消费金融股份有限公司”,app名称可以修改为“马上贷”后,重新提交;

    5、提交“软件著作权登记证书”,或者“商标证书”,向苹果证明产品名称与公司的关联性;

    6、向苹果审核团队阐述app功能的运营主体、技术支持网站等,来证明app和公司的的所属关系;

    如,在你的app“关于我们”中,中英文介绍公司,介绍产品归属该公司。

    如,技术支持网站,进一步介绍公司和说明产品归属该公司。

    二、不诚信或欺诈被拒

    被拒理由

    我们已经确定你的苹果开发者计划会员资格或与你的开发者帐户相关联的其他会员资格(同一个开发者,有两个或者多个会员账号)已被用于不诚实或欺诈活动。《苹果开发者计划许可协议》第3.2(f)节是禁止这一行为的:

    “你不得直接或间接地采取任何旨在干扰苹果软件或服务、本协议的意图或苹果的商业惯例的行为,包括但不限于采取可能阻碍App Store、B2B计划或本计划的执行或预期用途的行为。”由于此活动,你将无法再提交/更新应用。继续从事不诚实行为或欺诈行为可能导致从App Store中删除你的应用,并终止你的Apple开发人员计划会员资格和所有相关会员资格。

    被拒原因分析

    1.首先,苹果审核人员已经确定你的苹果开发者计划会员账号已被用于不诚实或欺诈活动;

    2.或者你的会员账号没有违规,但和你账号关联的其他开发者账号有违规,被苹果审核人员发现;

    3.你的行为违反了《苹果开发者计划许可协议》第 3.2(f)节;

    4.由于这些违规行为,苹果给你做出的处罚是“禁止你继续提交/更新该应用”;

    5.如果你执迷不悟,继续从事这些违规行为,苹果可能会将你的应用下架、封停开发者账号,并终止你的 Apple 开发人员计划会员资格等;

    苹果在这里提到了3.2(f)相关的内容:

    “你不得直接或间接地采取任何旨在干扰苹果软件或服务、本协议的意图或苹果的商业惯例的行为,包括但不限于采取可能阻碍App Store、B2B计划或本计划的执行或预期用途的行为。”

    但是没有针对这些内容的详细示例说明。笔者通过进一步查看苹果官方文档上的PLA3.2(f),发现这些都是属于违反3.2(f)的内容:

    为您的应用或任何第三方应用提交虚假评论;

    选择和第三方应用类似的名字以混淆用户的视听;

    占据其他应用的名字来防止合法的第三方使用;

    你可对账你的开发者账号或马甲包账号看看,十有八九违反了其中的某一条或多条;

    应对方式

    PLA3.2(f)是苹果非常严厉的处罚,应用已无法通过更新来修正后再次提交审核,严厉程度仅次于注销账号。针对这种情况,你可以从以下几个方面来努力。

    如果有刷榜、刷评论行为,停止刷;

    如果和本开发者账号有信息关联或转让关系的马甲包在刷榜、刷评论,也立刻停止;

    和本开发者账号有信息关联或转让关系的马甲包最好不要更新,更新也会被拒绝;

    不要创建占位的应用,如果已经创建,改名;

    不要去淘宝或其他交易平台买苹果开发者账号;

    如果要新建马甲包提审,重新申请和已有账号无信息关联的新账号。这里的“无信息关联”包括但不限于:

    邮箱账号的域、账号所有人、IP地址、Mac地址、邓白氏编码联系人/联系方式/办公地址、支付信用卡账号、发票抬头等。

    停止一切有可能的违规行为后,找苹果App 审查委员会申诉;

    三、应用完整性被拒

    被拒理由

    在IPv6网络的Wi-Fi,iOS10.3.3的iPhone和iPad环境下,我们在你app上发现一个或多个bugs。具体来说,我们没法申请贷款。为了解决这个问题,请通过在设备上运行你的app来找到所有问题,修改后再次提交审核。

    被拒原因分析

    因为bug导致审核人员无法进行核心功能(申请借款)的操作,中断审核过程。

    我们后面分析发现,我们其实是没有bug的,但是苹果审核团队很难理解这个逻辑和交互,以为是bug,导致被拒。

    应对方式

    确保提交的产品没有bug,特别是bug不能影响核心功能的操作使用。

    提供给苹果审核团队的账号,需要能体验核心功能。比如借款类APP,需要能提交借款申请。

    产品功能的逻辑和交互,按照普通人能理解、能接受的逻辑走,不要晦涩难理解。

    四、准确的元数据被拒

    被拒理由

    我们注意到,你的应用或应用的元数据包含了不相关的第三方平台信息。除非有特定的交互功能,否则在App Store中引用第三方平台或其元数据是不允许的。为了解决这个问题,请从你的应用和它的元数据中删除所有这些信息,包括应用描述、最新动态、预览和截图。

    被拒原因分析

    原因是我们的应用预览图中,有一页展示的功能是提审的APP没有,苹果审核团队会认为这是第三方平台的东西。

    第三方平台的数据,包括第三方公司名称、公司logo等,不能出现在你的应用(包括关于我们、协议等),三方公司名称、公司logo、app没有的功能点不能出现在的应用描述、最新动态、预览图、截屏中。

    当然,苹果的产品最好也不要出现在你的应用或应用描述、最新动态、预览图、截屏中。

    应对方式

    严格按照苹果规定的方式走。提审前,核查应用、应用综合信息、应用版本信息中是否有第三方的元素。

    五、最低功能要求被拒

    被拒理由

    我们发现,你的应用的实用性被应用过于简单的内容或特性的所限制。我们鼓励你审视你的app概念,提现不同的内容和功能,以符合App Store审核指南

    被拒原因分析

    简单来说,就是你的app功能太过简单,没有达到一个app应用的标准,不具备提交到appstore的资格。

    通过进一步查看苹果官方的Guideline 4.2,其内容如下:

    App 应包含功能、内容和 UI,而不仅仅是一个经过重新包装的网站。如果 app 没有什么实用价值、毫无新意或者不太像是一个 app,那它就不适合出现在 App Store 中。如果 app 不能带来持久的娱乐价值,或只是让人感到毛骨悚然,则无法获得批准。如果 app 只是一首歌曲或一部影片,则应提交到 iTunes Store。如果 app 只是一本书籍或游戏指南,则应提交到 iBooks Store。

    4.2.1 App 应该为实现预期用途而使用 API 和框架,并在 app 描述中说明集成详情。例如,HomeKit 框架应提供家居自动化服务,HealthKit 则应该用于保持健康和健身目的,并集成在“健康”app 中。

    4.2.2 除了目录类 app 之外,app 不应只用于市场营销材料、广告、网络剪报、内容聚合或链接集合。

    4.2.3 App 应能独立工作,无需安装其他 app。

    4.2.4 与表盘类似的 Apple Watch app 可能会令人感到困惑,因为用户会认为这些 app 能与各种设备功能 (如轻扫、通知和第三方功能栏) 配合使用。将创意性的时间表现方式用作 app 界面是个好点子 (例如,供冲浪者使用的潮汐时钟),但是如果您的 app 与表盘过于相像,则可能会被我们拒绝。

    4.2.5 主要用作 iCloud 和 iCloud Drive 文件管理器的 app 需要包含更多的 app 功能,才能获得批准。

    4.2.6 利用商业化模板或 app 生成服务创建的 app 会被拒绝。

    应对方式

    苹果审核指南里说得非常清楚,你要做的就是做良民,遵循苹果标准,提交有价值、符合规范的应用。同时需需要注意:

    避免功能过于简单;

    简单的资讯聚合、链接聚合app,会别拒绝;

    不用提交使用商业化模板创建的应用;

    六、垃圾应用被拒

    被拒理由

    你的应用程序复制了提交给app Store的其他应用程序的内容和功能,这被认为是一种垃圾应用。简单复制内容或功能的应用会造成混乱,降低最终用户的整体体验,并降低开发者推销应用的能力。

    如果你故意无视App Store的审核指南,在后面提交应用中忽略之前的拒绝反馈,或者使用你的应用来误导或欺骗用户,你将会经历一个延迟的审查过程。我们希望为获得应用程序的用户提供安全的体验,同时为所有开发者提供一个成功的机会。

    故意无视App Store的评审准则,并试图欺骗用户或破坏审查过程,这直接违反了苹果开发者计划许可协议的第3.2节(f)。继续违反苹果开发者计划的条款将导致你的账户和你关联的账户终止,同时从App Store中删除你的所有相关的应用。

    被拒原因分析

    1.你的应用的功能和别人的没有差异,或者和你自己过审的马甲包一样,甚至代码都一样,被定义为垃圾应用;

    2.重复性的应用或简单复制的应用,对用户、开发者的伤害很大,有损于appstore生态的健康;

    3.对苹果的警告视而不见、继续违规,你的应用会被延迟审核;

    4.如果进一步试图欺骗用户或破坏审查过程,将会受到更严厉的处罚,禁账号、删应用,很严重;

    应对方式

    1.思想上要重视,你的应用应该有价值、少抄袭或不抄袭,如果是功能雷同也需要有差异点;

    2.请不要为同一个 app,在多个账号下上传;

    3.如果和其他产品有雷同,可通过修改产品分类、产品分发地区等方式,打造与原产品不同的产品侧重属性分类;

    4.如果做马甲包,功能需要多一些差异化,减少相同的代码量。苹果可能针对代码进行机审扫描;

    对于监管敏感的行业和应用,苹果审核更严,建议大家整理app提审检查清单,包括发者账号申请、app设计、app开发、app信息和版本信息描述等部分的各项细查项。提审前,对照检查,逐一确认,提升app审核通过率。

  • google play帐号连续被封?

    google play帐号连续被封?

    一、Google账号被封原因推测及建议。

    谷歌账号被封,Google公司发送的被封邮件中不会明确解释具体的被封原因,可以通过申诉的方式去获取具体被封原因,但是这个有几率得不到Google的回复,在发送申诉邮件时态度一定要诚恳,首先先承认自己错了,然后再表明自己认真阅读了开发者政策,最后在说明自己不太清楚违反了哪一个政策,希望能给到原因和建议等。

    推测会有以下几个原因:

    1、APK被判定为马甲包:APK在代码,UI,应用描述等方面和商店其他产品相似度高引起的封号。

    (1)代码结构相似度高:框架封装的相似度高;类名方法名变量名等起名规则具有唯一性;使用了相同的域名;使用了非常多第三方框架等等。

    (2)UI相似度高:APK中的图片图标很多被用过;界面、主题、布局等和其他产品相似度高。

    (3)应用的logo、商店的宣传图、文字描述侵权或者高仿别人的。

    建议的解决方案:

    修改代码、UI和商店中可能重复度较高的部分。(为了减少再次被封的风险,尽量重新设计)

    类名方法名变量名等起名时不要起的具有唯一性(假如你开发了两款产品,因为起的名字很容易产生关联)

    2、关联问题:

    (1)有使用过的高风险的账号和主账号有关联;

    (2)测试账号测试过有问题的产品(以前我们一款产品因为违规被封,其他产品使用了同一个测试账号也被封了);

    (3)多个刚注册的账号和主账号有关联。

    (4)测试过被封账号的设备测试现有产品。

    (5)收付款信息绑定过高风险账号。

    建议的解决方案:

    规范账号的申请和使用;不允许使用刚申请的账号;购买稳定的老账号作为主账号,使用固定的VPS登录一段时间后,再操作;测试账号不要使用多部手机登录;尽量一台设备登录一个测试账号,一个测试账号绑定一个主账号。

    3、IP问题。账号的IP多次更改,比如使用VPN登录主账号,且多次更改VPN结点;

    建议的解决方案:

    不要使用VPN去登录主账号,使用VPS。测试账号也不要多次更换IP;发现有风险的账号第一时间和主账号解绑。

    4、应用被判定为违规项目。(由被投诉,被判定色情和第三方支付等原因引起多次下架后被封)

    建议的解决方案:

    发现应用被下架后,不要第一时间更包,停个两天,再去更。根据商店给的原因具体修改,定位到问题的位置需要重构。

    二、Google应用提审被拒、被下架的原因及解决方案:

    1、引入违规的第三方导致被拒被下架:目前碰到的是个推的SDK和bugly的热更新等部分功能。

    建议的解决方案:

    移除相关的SDK。

    2、内容分级填写不正确导致的提审被拒:

    建议的解决方案:

    社交方面的应用内容等级18+,更改内容分级重新提交即可。

    3、因为投诉引起的下架:

    (1)差评太多,导致稍微有用户投诉,就会被Google盯上,导致下架。

    (2)投诉太多引起的下架。

    建议的解决方案:

    (1)积极且及时回复用户在Google商店各种评论,尤其是差评。

    (2)应用内设置投诉、举报、客服、联系我们等入口,减少用户在商店的差评或者投诉。

    (3)刷好评。

    4、因为第三方支付引起的下架:

    像印度印尼等国家可能使用Google支付的人群不太多,需要接入第三方支付,这就有可能导致产品因为第三方支付原因被下架:

    建议的解决方案:

    (1)重构支付相关的代码;

    (2)将第三方支付以webView的形式加载。

    (3)对Google办事处所在位置进行屏蔽。

    5、色情暴力图片引起的下架:

    应用中存在用户上传的暴露/暴力/血腥等图片,违反了Google规则。

    建议的解决方案:

    对用户上传的图片进行审核,审核通过后的图片才能展示给其他用户看。

    6、Https引起的安全漏洞警告:

    这个一般不会导致下架,会以警告的形式出现,但是如果多次警告不改,就会引起下架:

    建议的解决方案:

    当验证SSL证书回调无效后,弹出一个对话框,让用户去判断的是否继续访问网页。

    7、Beta版引起的提审被拒:

    在使用时可能会出现一些警告,正式版会把警告改掉,但是有时会把Beta给遗忘没有更改,这就造成在提包时很有可能被拒,被拒原因只是说明你有警告没有处理,并没有说明是Beta版导致的,这就导致开发人员很难想到是Beta版导致的。所以再出现警告时,一定要想着把Beta版的包也做更新,或者直接把Beta版下掉。

    作者:谷歌开发者 来自知乎

      很多跨境卖家在Google搜索引擎上打广告,以此来获得精准流量,但是操作不当容易封号。那么Google账户为什么老是封号呢?今天就来分析一下Google账户封号的原因。

      首先是登录设备问题。有的跨境小伙伴在一台电脑上登录多个Google账户,这么操作是非常危险的,容易引起账号关联,导致封号。如果涉及到多个Google账号需要打理,建议使用指纹浏览器如Hubstudio,指纹浏览器可以为每个Google账号创建独立的窗口,每个窗口里面的浏览器cookie、帆布指纹、WebGL指纹、音频指纹、WebRTC指纹等各种信息都不一样,相当于一台全新的电脑,用指纹浏览器无论登录多少个Google账户都不会产生关联,非常安全。

      然后就是登录ip问题。有的卖家在一个ip下登录了多个Google账号,这种行为也会被系统检测到的,会被判定为垃圾号,建议使用代理ip,确保每个Google账号都能对应一个固定ip地址登录。

    Facebook和Google,是国内出海业务必须跨过的两座大山,Facebook掌管着全世界优质的用户流量, Google掌管着app的上架入口,而这两者又有着非常严密且变态的审查机制,折磨着很多开发者。

    Google Play 的app上架一般是出海要解决的第一个问题,其实接触过Google Play的开发者应该都有所体验,上架容易在架难,上架成功只是红军长征的第一步,保证长久在架才是最难的。

    常有人问我,有没有什么方法是可以万无一失,确保能长久在架的。有时候确实有一些方法,能钻谷歌的漏洞,让app的在架时间尽可能长一些,但谷歌的风控也一直在学习、进步、升级,就像一套AI智能系统,不断的查bug,修bug,毕竟这是谷歌吃饭的家伙,以谷歌的技术水平,只要想做也没什么是它做不到的。

    本期主要是给大家科普一下,为什么你的开发者账号会被移除,以及到底怎么避免关联下架。

    一、上架流程

    上架的流程我专门发过一篇推文讲过,在上架这一步你需要做的就是确保全部环境和信息都是绝对干净的,手机号、银行卡、网络环境等等都是完全没有关联的。

    干净账号

    上架的基本流程如下图,详细步骤可以查看我之前发的推文。

    Google Play 上架全流程_2023年谷歌应用商店上架流程

    二、关联下架

    关联下架是大部分谷歌开发者都会遇到的问题,下面这封邮件大家应该都不陌生。

    这是一封谷歌关联下架的模板邮件,即使你尝试去询问具体的下架原因或申诉自己没有违规,都是没啥用的,一旦被关联就是封号下架。

    为什么会被关联?

    账户关联是指Google Play识别到你的多个app可能是类似的马甲包,存在违反谷歌开发者政策的情况,一旦被发现就会一撸到底的全部下架、封号。

    如果你有且仅有一个包上过架,却出现被关联的情况,账号不干净没跑了。只上架一个包,不做马甲包的情况下,自己去注册开发者,是最最稳妥的方法。

    在保证环境干净的条件下,还有哪些部分是上架必须要注意的呢?

    1、隐私链接

    隐私链接要使用与违规账号不同的域名,隐私链接内涉及到的邮箱等联系方式要记得更换。

    2、账号密码&辅助邮箱

    多个开发者账号,密码不要用一样的,每一个账号都要有不同的密码,同时辅助邮箱也不要用与违规账号有关联的,都可能会被GG查出来。

    3、素材图/宣传文案

    商店素材图和宣传文案是每次必换的,可以做的简单些,但一定不能相似度太高。

    4、app名字/logo/UI

    如果你的应用曾被多次下架,就一定要更换App名字/logo/UI等素材内容,避免因为产品样式与违规产品相似度过高而被关联下架。

    5、后端接口

    ip要换新的, 域名也要换新的,更改接口结构, 加密数据传输。

    如果你提交的包被封了,那么下次提交时一定要更换服务器的IP地址和域名,一般游戏的HTTP请求是明文的,就是客户端发送给服务器的HTTP请求会把服务器的域名写的很清楚,Google会毫不客气地封掉这个域名,所以光换IP地址,不换服务器域名,是没有用的!

    6、客户端

    代码结构相似度过高,框架封装的相似度高,类名方法名变量名等起名规则具有唯一性;使用了相同的域名;使用了非常多第三方框架等等。

    拿资源包来举例, apk解压后assetsinData下的文件(以Unity工程为例)Google是通过比较文件名和文件内容的相似度来判断两个包是否是马甲包,不管你是用mono方式打包,还是IL2CPP方式打包,这个目录下会有一大堆用hash值命名的二进制文件,hash值来源于原始的文件名,这意味着如果两个apk里面有大量的二进制文件同名,那么对应的也就会有大量的实体资源文件同名,这个很危险。

    为了规避这个风险,可以把资源单独打一个AssetBundle包,并对这个包进行加密(简单的按位取反就行),这样就不会有太多二进制文件暴露在assetsinData目录下了,但这样处理也有个问题,就是如果这次提的包被封了,下次提的包AssetBundle文件就和这次相同了,需要更换一种加密方式。

    总结一句话:代码混淆不到位。混淆能做到什么程度就做到什么程度,不要抱有侥幸心理。

    对谷歌上架这件事,一定要仔细研读Google Play的上架政策,同时在不断的实践里出真知。谷歌的政策在不断升级,我们的策略也必须得跟上脚步。

    作者:出海掘金妙脆仙 来自知乎

    分析一下,Google Play开发者账号关联封号的原因

    很多朋友上架googleplay 会出现账户被封的情况,这个是最严重的封号现象,一般google给你的邮件原文如下

    ==========================
    This is a notification that your Google Play Publisher account has been terminated.

    REASON FOR TERMINATION: Prior violations of the Content Policy and Developer Distribution Agreement by this or associated accounts as outlined in previous emails sent to the registered email address(es) of the Publisher account(s).

    Please note that Google Play Publisher suspensions are associated with developers, and may span multiple account registrations and related Google services. If you feel we have made an error, you can visit the Google Play Help Center article for additional information regarding this termination.

    Do not attempt to register a new developer account. We will not be restoring your account at this time.

    The Google Play Team

    可能是google开发者号的问题也有可能是APP代码关联的问题。**

    如果你想再注册个新账号怎么办?

    言归正传,如果你被封号了,还想再注册账户,怎么办呢?我的建议是,不要注册新账户了,因为Google的邮件说的是真的,无论你怎么换其它信息,总会被他抓到。

    首先解释下什么是关联,就是当你的谷歌开发者账号因为各种原因被封停了,此时如果你再注册新的开发者账号也会被谷歌封停。
    谷歌邮件中已经说了,请不要尝试注册新的开发者账号,就是说你再次注册也会被关联封停。
    我们此时肯定需要一个新的谷歌开发者账号,可以自己注册,可以购买谷歌开发者账号,买一个肯定就不是自己注册的了,这里主要说下自己注册需要注意的地方。
    有这么几条是必须要注意的:
    1 在新的电脑注册,也可以是虚拟机,最好是实体电脑。
    2 使用新的 ip 注册
    3 应用 logo,展示图,title,应用里面使用的图片资源必须要换
    4 如果应用用到了服务端,那么服务端域名必须要变
    5 代码重复度,也是大家最容易忽略的,不是直接上传你之前被封的应用就行了,要改
    6 程序的改动:首先程序使用的类名必须要改,另外最好改一下程序布局,比如之前用的抽屉栏,现在改成底部tab,这都是比较好的
    7 慎用开源框架: 不要大段的使用开源程序,开源的东西很多人已经用过了,可能已经被标记了如做到以上可以不被关联,
    8 谷歌开发者账号在运营过程中避免交叉关联,比如设备,ip,浏览器等这些很容易被忽略。(谷歌开发者代注册申请可联系W:heyan1105)

    对于较高分值的字段,目前的判断是:设备相关,付款/收款相关,主动关联信息。

    1、设备相关

    这一块不用多说,有很多介绍的文章。很多开发者都有在本地电脑登录开发者账号导致封号的经历(前提是本地电脑曾经登陆过被封账号)。我们曾经尝试过重置系统,清除缓存等策略。但是依然有中招的,后来就不敢再验证了(成本太高,而且无法确定是什么规则导致了关联),后来就直接采用VPS服务器的方式进行。这也是目前避免账号关联的基础操作。

    设备这块,VPS服务器已经是最好的解决方案了。当然,如果你只有唯一一个开发者账号,而且从未有过违规记录。还是可以在本地登录的,配备一个稳定的ip环境就没有任何问题。

    3、主动关联信息

    不知道大家是否注意到,开发者账号可以主动关联AdMob,Google Analytics,Firebase这些平台,还有就是添加测试账号这些内容。假设你没有主动关联的时候,谷歌也知道你所使用的这些账号。但是它不会非常确定说你们是一起的,当你主动关联的时候。它的规则就明确说,你们是一起的!

    假设你有一个AdMob账号,之前给某一个APP对接广告,后来这个APP违规被下架了,然后APP对应的开发者账号被封了。这个时候,重新做了一个APP,对接的依然是这个AdMob账号,新的APP被关联的情况是多大呢?当在新App对应的开发者账号后台关联了此AdMob账号,这是不是直接主动告诉了Google你们是同一个人?我想这个时候,谷歌的机器肯定是要把这个账号关闭掉!

    2、付款/收款相关;

    关于付款,指的是开通开发者计划所支付的25刀所使用的付款卡,去年很多人都可以使用自己的信用卡支付(需要是VISA或Master),但是最近一段时间来,经常会出现支付失败的情况,这个具体是什么原因不得而知。我相信依然还是有很多是采用这种支付方式的,也是可以支付成功的。

    如果是采用自己的卡支付,那么卡相关的信息已经被记录了。如果使用同样的卡支付其它的开发者账号,那么这个关联关系是非常强的。如果让我去指定账号关联关系,支付卡这一条信息,肯定也是首选的。

    为了避免这种情况,最好的办法就是一个账号对应一张卡。最好是每个账号对应的人都是不一样的。如果实在做不到,可以尝试一个人不同卡进行支付。

    其它还有找人代付或者是买卡。这块这里就不多说了。如果想要了解的,可以联系我

    收款卡,这一块主要就是当你的APP有付费项目时,一定要慎重填写。填写的收款信息一定要是干净的,可以使用自己的收款卡。

    这里的原则就是,不同开发者账号,收款信息分开。不要混用

    总结

    图中列出的字段,在申请开发者账号的时候,最好是做到彻底独立,与过往有黑历史的账号区别开来。想要真正搞清楚谷歌的判定规则,是非常难得。而且在不同的时候,判断规则也会有所侧重。同样的游戏APP、金融APP、工具APP也会有不一样的判定,具体还需要开发者通过经验不断的摸索。

    对于开发者来说,最大的问题就是被判定关联,直接封号,没有任何的机会(如果有开发者申诉成功了,可以留言给大家分享下经验),这才是我们不能接受的。也就是很多时候都不知道自己是怎么死的,唯有慎重才能降低被关联的风险。

    以上这些内容,希望能给大家带来帮助,如果大家有同样的情况也可以互相交流。对于开发者来说,要在Google Play平台上发布应用,需要遵守他们的规则。如果因为触犯规则导致账号被封,那就得不偿失了。(谷歌开发者代注册申请可联系W:heyan1105)

    在谷歌目前的机器规则下,你一次是坏人,那么永远就是坏人,把曾经违规的账号相关信息永远封存,不再用于新的开发者账号中是最优策略。不知道谷歌开发者黑名单有没有有效期的这种说法,如果又不知道是2年还是5年。可是对于开发者来说,肯定是没有任何成本或时间去试探和等待的。

  • 全是干货:APP软著电子证书免费取得方法

    全是干货:APP软著电子证书免费取得方法

    2022年我国软件著作权登记量约为183.5万件,已经连续第5年保持在100万件以上,随着软件产业快速发展和广大著作权人版权保护意识不断增强,我国软件登记量正处于高速增长期,且随着智能手机的普及,各类APP软件的开发量随之水涨船高,近年来在各类软件中APP的登记增长速度是最快的。

    对于APP类的软件来说,软著证书是上架各类应用商店的先决条件,只不过如今国内的一些知名App应用商店会要求使用“APP软著登记电子版权证书”上架,这是很多计划申请APP类软著和只上架普通商店的著作权人所不了解的,认为在版权中心申请的证书就可以直接上架任何商店。下面小编就为您详细介绍一下电子证与纸质证的区别以及获得方法。

    软著的作用

    一、什么是APP软著登记电子版权证书

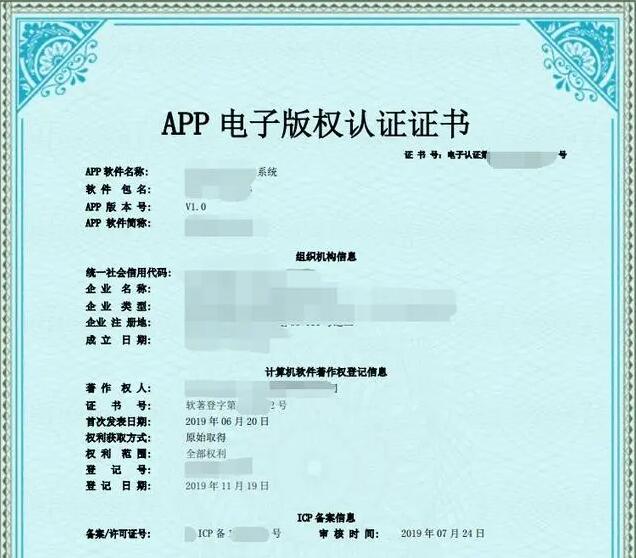
    APP软著登记电子版权是指兼容软著登记纸质证书的电子版权认证证书,与纸质证书一样,在移动互联网App上架审核中具备同等效力,可作为软件的版权证明材料,10-15个工作日可出证。

    电子证样式

    电子证书与纸质证书的区别:

    APP软著登记电子版权证书用于华为、小米、OPPO、vivo、腾讯、阿里和360等国内主要知名App应用商店上架,上架审核时直接可以电子化查验,展示查验结果。

    纸质证书目前最快20-30个工作日出证,也可以上架应用商店,但不是所有商店都能够上架,例如上述的几个知名商店就必须要电子证才能上架。纸质证可以用来做开票退税、申报项目、招投标、高新企业申报等,而APP电子版权证书仅用于应用商店上架,没有这些功能。

    综上所述,同时具备双证是最好的选择。

    纸质证书样式

    二、怎么免费获得电子证书

    我们熟知纸质证书可自行进入中国版权保护中心官网申请或者通过专业的知识产权机构代为审查软件材料并修正后代为申请提高通过效率。电子证书则需要到唯一的发证机构“易版权”官网进行申请。

    易版权官网

    进入官网后,在顶部的“电子版权服务”一栏中有4款服务:

    第一个“APP软著认证电子版权”是仅仅只获得电子证,而没有纸质证书;

    第二个“APP软著登记电子版权”是同时获得电子证和纸质证书,需要花费1588元;

    第三个“尊享APP软著登记电子版权”说是提供从身份实名认证-填报-出证-证书邮寄到手全程一对一的VIP服务,费用高达1800元,但这套“VIP服务”其他正规知产机构也是有提供的,比如“PMSelf企业服务平台”的申请费用就只需1000-1200元左右。 因为没有性价比,尊享这项服务可以直接略过不看了 ;

    第四个“APP软著登记电子版权核发” 才是需要关注的重点,App已有软著登记纸质证书后,可以直接在此页面中申请核发, 此项服务是免费的,发证周期为15个工作日。如果急要证书可选1个工作日出证,需要300元。

    免费核发电子证页面

    我们对比可以发现,若要同时获得纸质和电子证书,需要较高的费用,并且还不是一对一的VIP服务,那么如果是提前规划好了申请计划,先找费用较低的具备办理资质的专业知产服务机构申请好纸质证书再来免费核发一个电子证是不是可以节省非常多费用呢?特别是对于申请量大的企业来说,假如申请10个软著那么这样操作可以省下约8000元。

    三、电子证核发流程

    1.需要准备的材料及相关信息:

    400K以上5M以下的jpg格式营业执照扫描件;

    原纸质证书40k~5M的jpg格式扫描件;

    要上架的APK文件的实际包名。

    2.注册账号后购买服务:

    在注册好账号并完成相关的认证后,进入“APP软著登记电子版权核发”页面,选中办理期限为“15工作日”,点击“购买该服务”,核对订单金额为“0.00”后提交订单。

    提交订单

    3.填报相关信息:

    提交订单后,进入个人中心页面下的“我的登记”栏目,找到该订单,点击“填报资料”;

    填报资料

    按照系统提示进入填报页面,先输入与纸质证书一致的软件全称,再点击打印,随之跳转到“电子版权认证证书核发申请函”页面,在该页面下载申请函到本地后打印出来填写信息盖公章,扫描盖章申请函上传回信息填写页面,按提示填写完成其余相关信息,点击提交即可。

    打印申请函

    4.下载电子证书:

    15个工作日后,进入“个人中心”,点击“我的登记”,当“登记状态”显示为“已完成”时,点击最右边的“电子证书下载”即可下载电子证书啦。

    下载电子证

    选择正规的机构办理纸质证书:

    前面我们已经提到了,要免费获得电子证,就需要找便宜靠谱的机构先办理出纸质证书。